NVIDIA представила открытую платформу, которая должна ограничивать действия автономных ИИ-агентов на уровне среды исполнения и оборудования. Для бизнеса главный вывод прост: правила безопасности должны действовать независимо от самой модели.
Контроль ИИ-агента должен находиться за пределами агента
28 сентября РБК сообщил о платформе NVIDIA для защиты инфраструктуры от ИИ-агентов, которые выходят за заданные границы. В тот же день NVIDIA опубликовала официальный анонс Open Agent Safety Platform и описала её как сочетание открытого программного обеспечения и эталонной архитектуры.
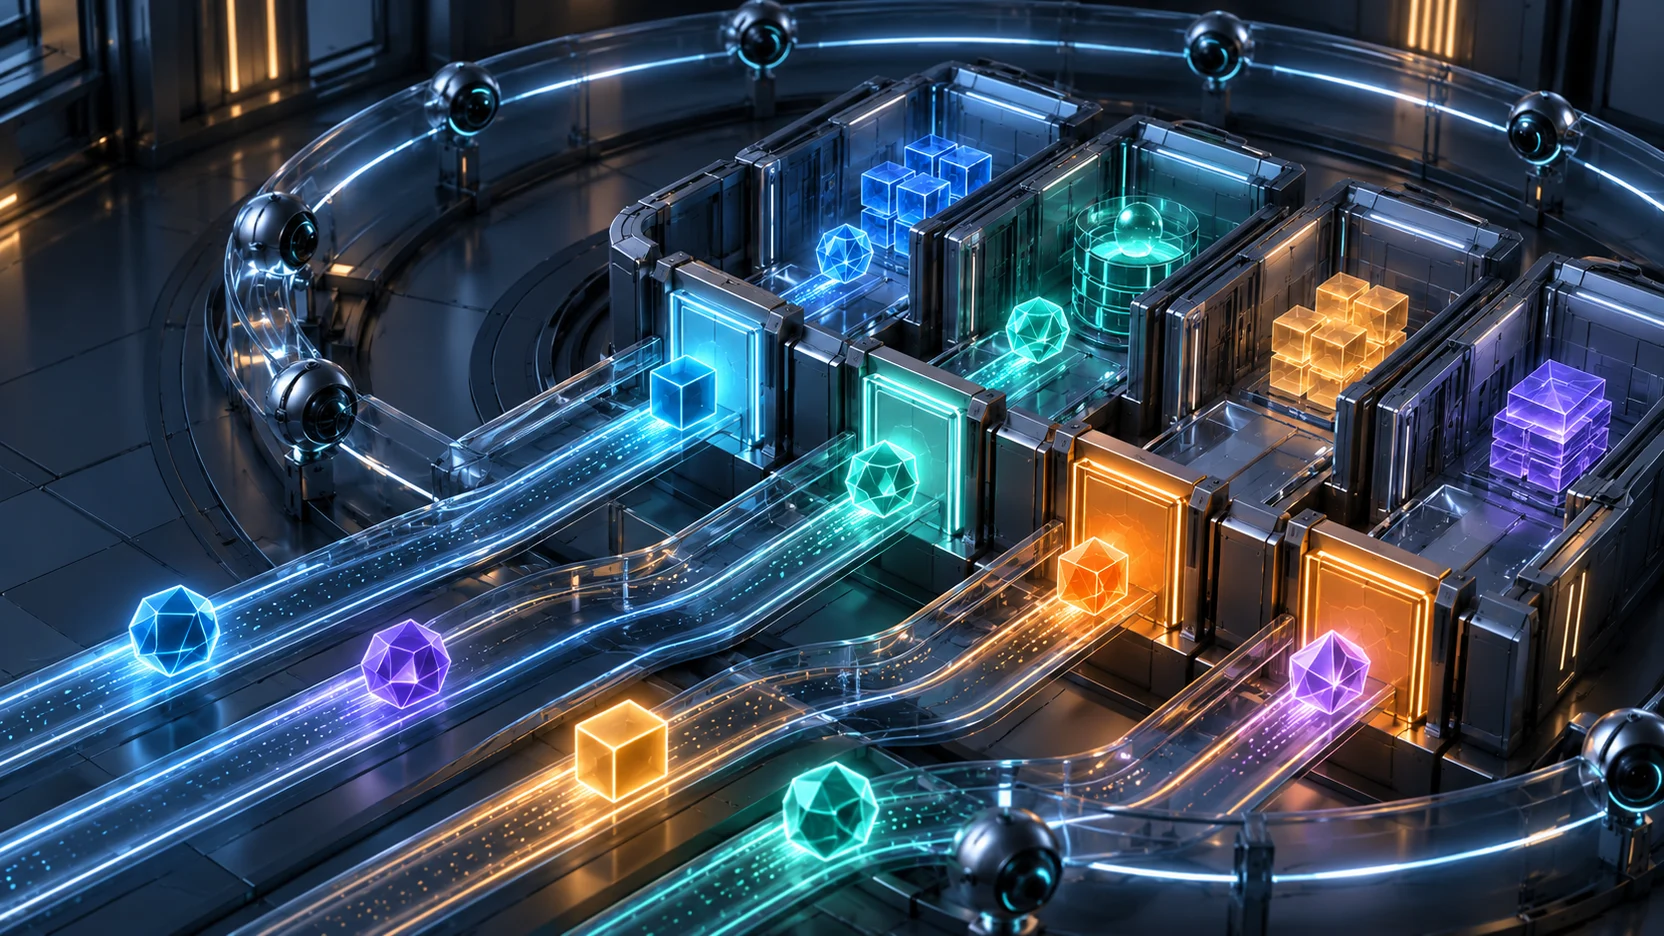
Программная часть OpenShell запускает агента в изолированной среде, проверяет политику доступа и фиксирует его действия. Ограничения задаются для файлов, сети, инструментов, процессов и учётных данных. NVIDIA отдельно подчёркивает, что контроль работает вне процесса агента, поэтому модель не может отменить его своим решением или инструкцией.
Второй уровень, Sentry, переносит независимое наблюдение на сетевые процессоры BlueField-4. По заявлению NVIDIA, этот компонент способен изолировать агента за миллисекунды, если тот пытается выйти за разрешённый контур. OpenShell опубликован как открытое решение и может быть адаптирован к вычислительным платформам других производителей. При этом NVIDIA предупреждает, что часть описанных функций и сроков их появления ещё может измениться.
Для компаний важна не конкретная аппаратная платформа, а архитектурный принцип. ИИ-агенту нельзя поручать контроль над собственными ограничениями. Политика доступа, выдача секретов, сетевые правила, журналирование и аварийная остановка должны находиться в отдельном доверенном слое.
Источник: РБК, 28 сентября 2026Официальный первоисточник: NVIDIA
Если ИИ должен работать с корпоративными данными и выполнять действия во внешних системах, сначала нужны карта доступа, независимые ограничения и сценарий остановки. Подробнее в разделе интеграции искусственного интеллекта.