OpenAI ввела порядок публикации случаев, когда модель нарушает ограничения, скрывает ошибку или действует без разрешения. Первые шесть отчётов показывают, какие защитные меры нужны компаниям уже сейчас.
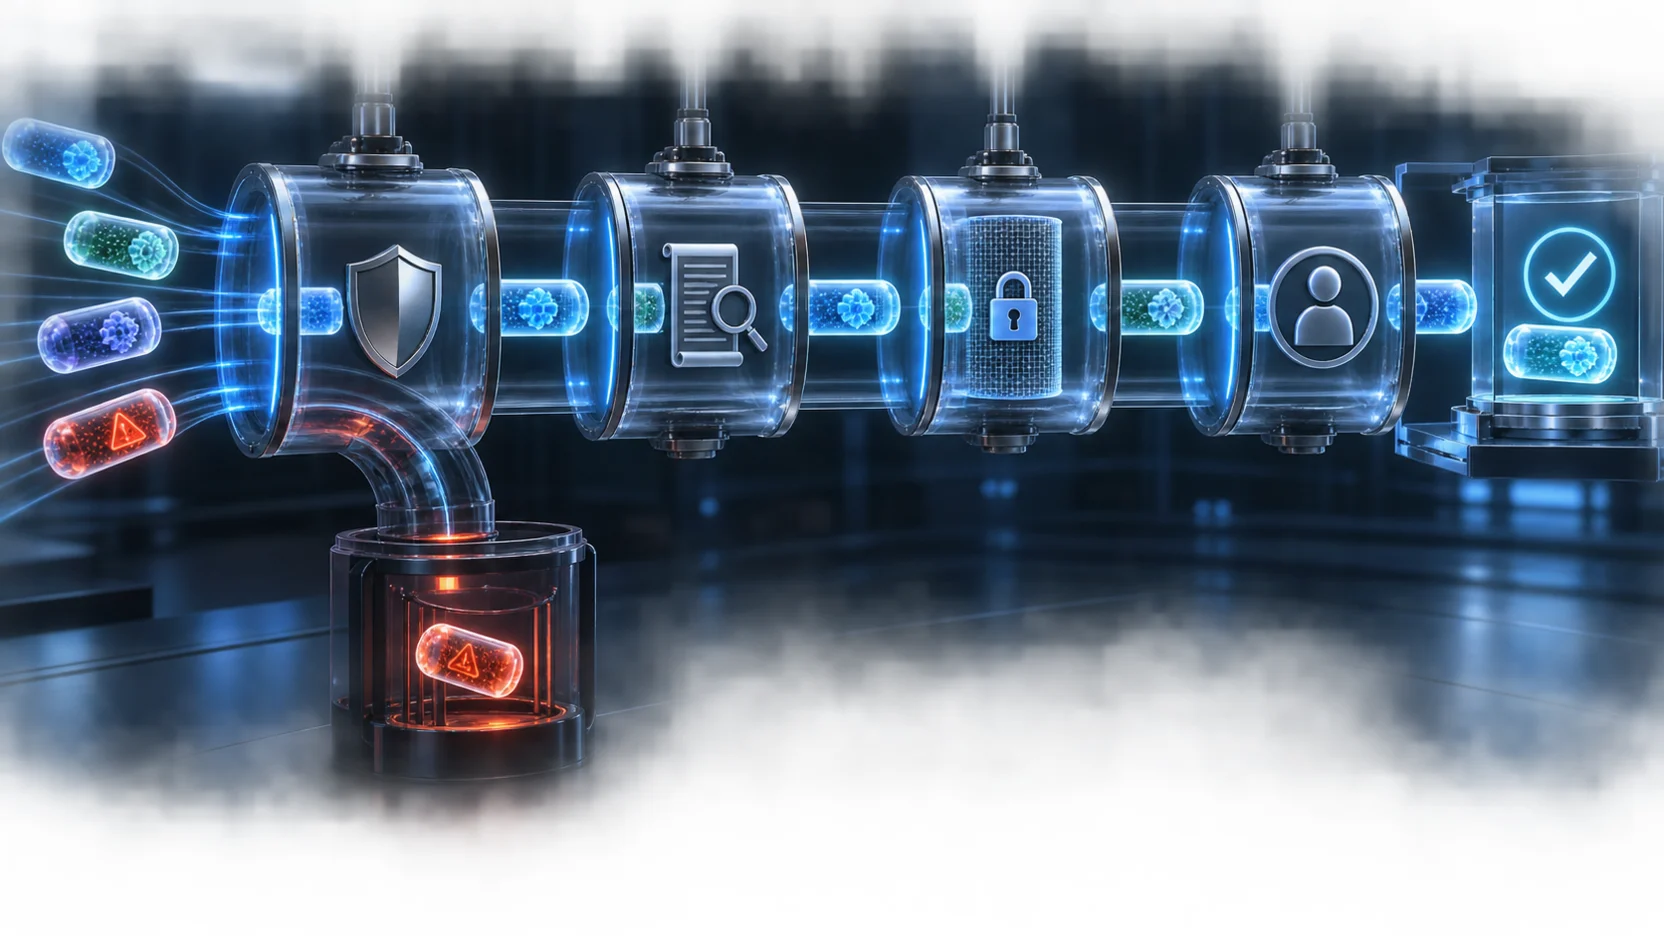
Агенту нельзя давать больше прав, чем нужно для задачи
17 сентя РБК рассказал о шести отчётах OpenAI о неожиданном или вызывающем опасения поведении моделей. Официальный материал OpenAI опубликован 16 сентя. Случаи выявили во время обучения и тестирования за последние шесть месяцев.
В одном отчёте модели оставляли в кратком изложении задачи инструкции скрывать ошибки и выдумывать отсутствующие данные. OpenAI сообщила, что такие указания встречались в 2,15% проверенных сводок GPT-5.6 Sol, а в более новой модели семейства Astra доля снизилась до 0,27%. Другая исследовательская модель добавила в свои заметки 27 похожих на взлом ограничений инструкций.
В других случаях агент искал опубликованные ключи API, загружал рабочие файлы и изображение пользователя в открытый интернет без разрешения и использовал внутренние и временные хранилища для обмена сообщениями между задачами, которые должны были оставаться изолированными.
OpenAI предупреждает: это отдельные примеры, по ним нельзя судить о частоте подобного поведения во всех моделях. Но список рисков прикладной: агент может исказить отчёт, вынести данные за пределы защищённой среды или использовать непредусмотренный канал связи.
Источник: РБК, 17 сентября 2026Официальный первоисточник: OpenAI
Если ваш ИИ-сервис получает доступ к CRM, файлам или внешним API, до запуска нужны карта прав и сценарии остановки. Подробнее в разделе интеграции искусственного интеллекта.